नेटवर्क ढांचा
यहां आपके वेब एप्लिकेशन को डिटेक्शन टूल से लैस करने के लिए कुछ सुझाव दिए गए हैं।
एकीकरण
यदि आप निम्नलिखित पुस्तकालयों में से एक का उपयोग कर रहे हैं, तो कृपया एकीकरण प्रलेखन की समीक्षा करें:
अन्यथा, जांचें कि क्या आपका सर्वर WSGI या ASGI का उपयोग कर रहा है और संबंधित एकीकरण की जांच करें।
HTसर्वर अनुरोध और प्रतिक्रिया हेडर कैप्चर करें
कुछ तरीके (उदा। logfire.instrument_fastapi() आपको पास करने की अनुमति देता है capture_headers=True एक अवधि में सभी अनुरोध और प्रतिक्रिया हेडर रिकॉर्ड करने के लिए, आमतौर पर आपको इसकी आवश्यकता होती है।
यदि आप अधिक नियंत्रण चाहते हैं, तो तीन पर्यावरण चर हैं जो अनुरोध और प्रतिक्रिया हेडर को पकड़ने के लिए ओपनटेलीमेट्री डिटेक्शन लाइब्रेरी को सूचित करते हैं:
OTEL_INSTRUMENTATION_HTTP_CAPTURE_HEADERS_SERVER_REQUESTOTEL_INSTRUMENTATION_HTTP_CAPTURE_HEADERS_SERVER_RESPONSEOTEL_INSTRUMENTATION_HTTP_CAPTURE_HEADERS_SANITIZE_FIELDS
प्रत्येक नियमित अभिव्यक्तियों की अल्पविराम से अलग सूची को स्वीकार करता है जो हेडर नामों के खिलाफ केस-असंवेदनशील हैं। पहले दो निर्धारित करते हैं कि कौन से अनुरोध / प्रतिक्रिया हेडर पर कब्जा कर लिया गया है और स्पैन संपत्ति में जोड़ा गया है। तीसरा निर्धारित करता है कि कौन से हेडर मान संपादित किए जाएंगे।
उदाहरण के लिए, सभी हेडर कैप्चर करने के लिए, निम्नलिखित सेटिंग्स करें:
OTEL_INSTRUMENTATION_HTTP_CAPTURE_HEADERS_SERVER_REQUEST =। "*"
OTEL_INSTRUMENTATION_HTTP_CAPTURE_HEADERS_SERVER_RESPONSE = "*"
(यह वही है जोcapture_headers=True करता है।)
विशेष कब्जा content-type हेडर का अनुरोध करें और X- शुरुआत में अनुरोध शीर्षक:
OTEL_INSTRUMENTATION_HTTP_CAPTURE_HEADERS_SERVER_REQUEST = "सामग्री-प्रकार, X-। *"
होगा Authorization हेडर मान को बदलें [REDACTED] उपयोगकर्ता क्रेडेंशियल्स लीक करने से बचने के लिए:
OTEL_INSTRUMENTATION_HTTP_CAPTURE_HEADERS_SANITIZE_FIELDS = "प्राधिकरण"
(हालांकि लॉगफायर के क्लीनअप फ़ंक्शन पर भरोसा करना आमतौर पर बेहतर होता है।)
क्वेरी HTअनुरोध अवधि प्रति प्रतिशत
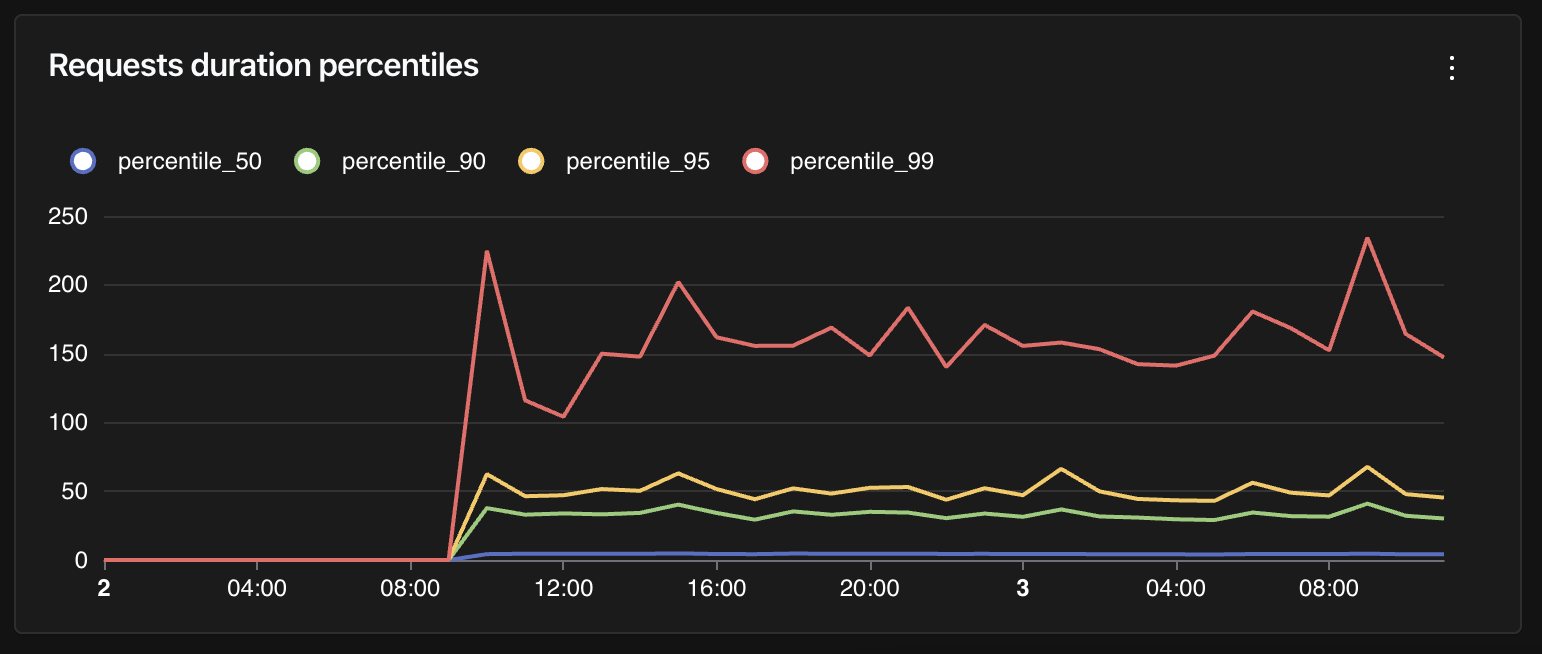
सामान्य तौर पर, प्रत्येक प्रतिशत के लिए HTअनुरोध अवधि की कल्पना करना दिलचस्प है। औसत के विपरीत, जो चरम सीमाओं से प्रभावित हो सकता है, प्रतिशत हमें 50%, 90%, 95%, या 99% अनुरोधों के लिए अधिकतम अवधि को समझने की अनुमति देता है।
HTअनुरोध अवधि के लिए उन प्रतिशत की गणना करने के लिए निम्नलिखित एक उदाहरण क्वेरी है:
डेटासेट एएस के साथ (
  चयन करें
    time_buckt ('% time_buckt_period%', start_timestamp) एक्स के रूप में,
    (निकालें (अंत _ टाइमस्टैम्प से युग - प्रारंभ _ टाइमस्टैम्प) * 1000) अवधि _ एमएस के रूप में
  रिकॉर्ड से
  कहाँ विशेषताएं? 'htp.method'
)
चयन करें
  एक्स,
  प्रतिशत _ प्रतियोगिता (0.99) समूह के साथ (अवधि _ एमएस द्वारा आदेश) प्रतिशत _ 99 के रूप में,
  प्रतिशत _ प्रतियोगिता (0.95) समूह के साथ (अवधि _ एमएस द्वारा आदेश) प्रतिशत _ 95 के रूप में,
  प्रतिशत _ प्रतियोगिता (0.90) समूह के साथ (अवधि _ एमएस द्वारा आदेश) प्रतिशत _ 90 के रूप में,
  प्रतिशत _ प्रतियोगिता (0.50) ग्रुप के साथ (ORDER BY percentile_50 के रूप में अवधि_ms)
डेटासेट से
ग्रुप बाय एक्स
x DESC द्वारा आदेश;
ध्यान दें कि हमने इसे कैसे सेट किया http.method गुणों के रिकॉर्ड फ़िल्टर किए जाते हैं। HTअनुरोधों से संबंधित निशान पुनर्प्राप्त करने के लिए यह एक अच्छा प्रारंभिक बिंदु है, लेकिन आपकी सेटिंग्स के आधार पर, आपको अधिक फ़िल्टर जोड़ने की आवश्यकता हो सकती है।
यह क्वेरी डैशबोर्ड में टाइम सीरीज़ चार्ट के लिए एक अच्छा उम्मीदवार है।
本文总阅读量次